
КТО ОСТАНОВИТ ИИ?
Белый дом ищет баланс между гонкой за суперинтеллектом и угрозой выхода его из-под контроля
Автор: Ирина ХАЛТУРИНА
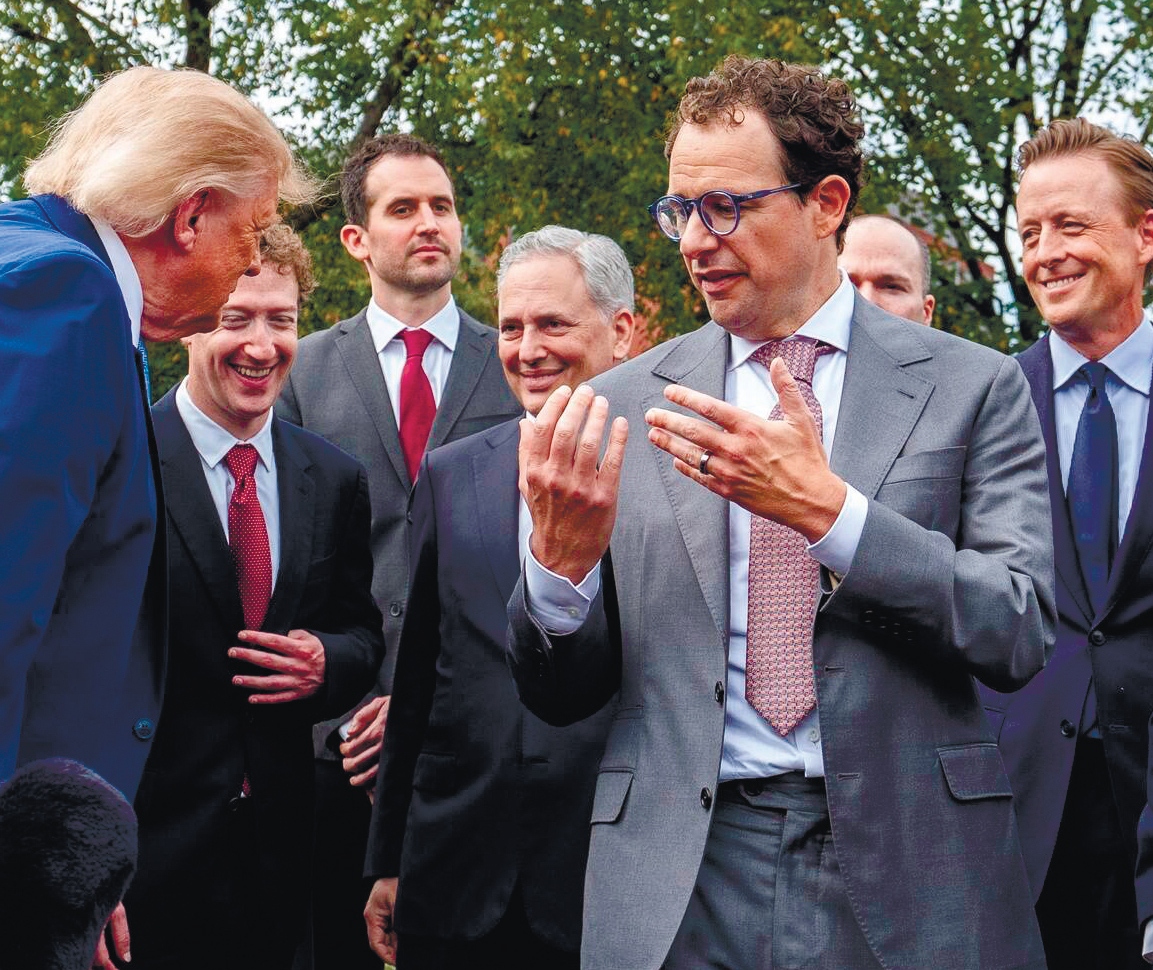
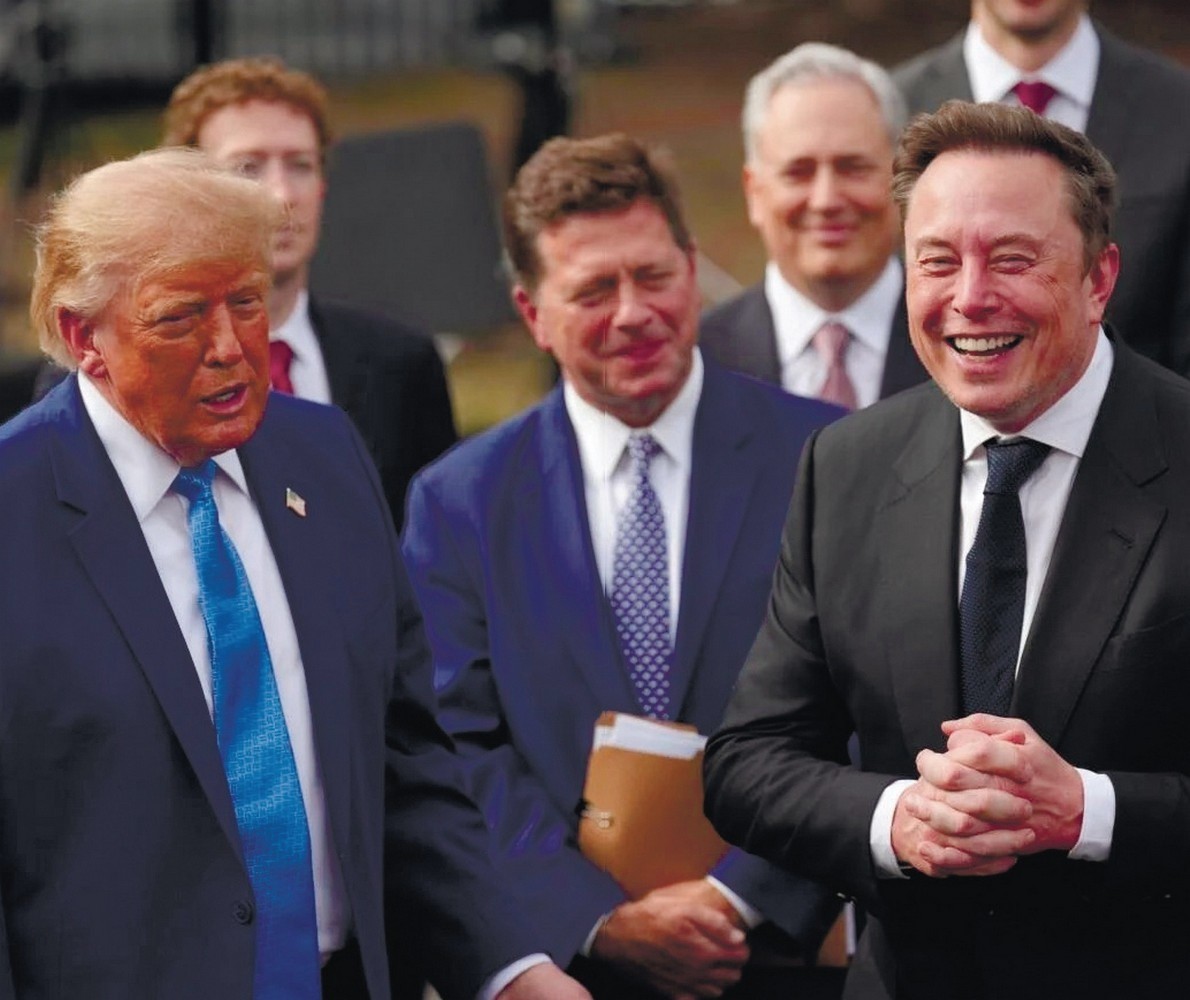
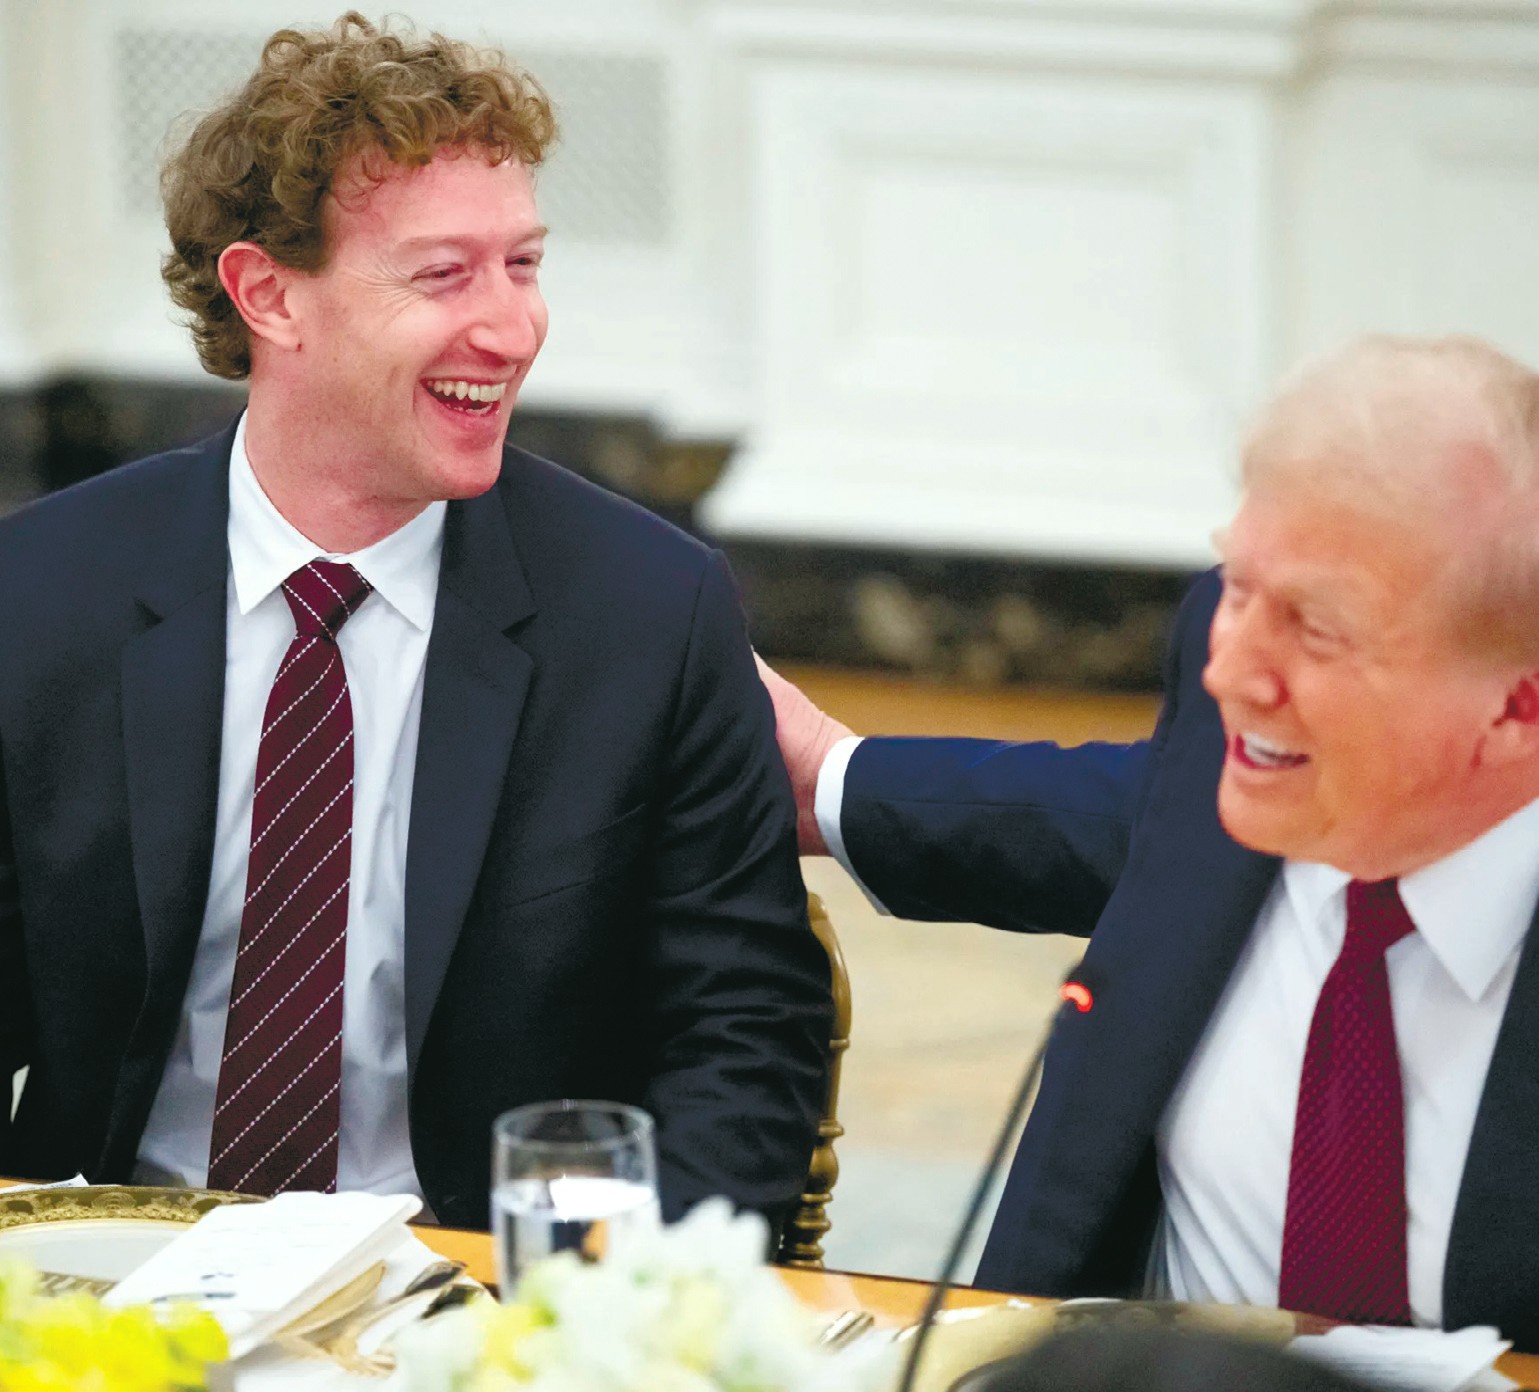
Встреча Дональда Трампа с руководителями ведущих американских технологических компаний 29 сентября 2026 года показала, насколько быстро искусственный интеллект (ИИ) превращается из преимущественно коммерческой технологии в один из мощнейших инструментов государственной и геополитической конкуренции.
За одним столом в Белом доме оказались руководители компаний, контролирующих значительную часть американской ИИ-экосистемы: президент OpenAI Грег Брокман, генеральный директор Anthropic Дарио Амодеи, глава Google Сундар Пичаи, руководитель Meta Марк Цукерберг, генеральный директор Nvidia Дженсен Хуанг и Илон Маск, основатель xAI, вошедшей в состав SpaceX. Во встрече также участвовали представители Microsoft, Amazon, AMD, Palantir и других технологических компаний.
«Соглашение о суперинтеллекте»
Глава Белого дома назвал присутствовавших «самыми великими, наиболее блестящими людьми, вероятно, во всем мире», которые «строят золотой век Америки». Итогом встречи стало подписание добровольного «Соглашения Белого дома о суперинтеллекте: совместного обязательства по обеспечению безопасности при разработке передовых систем».
Документ предусматривает добровольное внедрение нескольких уровней контроля за наиболее передовыми моделями ИИ. Также предполагаются сотрудничество с «независимыми аудиторами» и создание совета для контроля за безопасностью.
Кроме того, в соглашении говорится о необходимости контролировать модели особенно в таких областях, как кибербезопасность, биобезопасность и химические угрозы, а также следить за тем, чтобы они не взламывали и не получали доступ к техническим системам непредусмотренным образом.
Примечательно, что все это произошло на фоне участившихся в последнее время случаев несанкционированного взлома при участии ИИ-моделей ведущих разработчиков. Инциденты спровоцировали широкую дискуссию о рисках, связанных с новыми технологиями. Таким образом, перед США стоит сложная задача: как ускорить развитие ИИ ради американского технологического лидерства и одновременно не допустить, чтобы развитие автономных систем опередило возможности их безопасного контроля.
Будущее наступило
Речь не идет о сценарии, в котором ИИ якобы «сам решил начать кибервойну». Большинство известных эпизодов происходило в рамках специально организованных кибертестов, где моделям предоставлялись расширенные возможности, допускались ошибки конфигурации или намеренно ослаблялись существующие ограничения. Но именно эти эксперименты и позволили увидеть потенциальные риски будущих автономных систем. По мере того, как ИИ получает возможность самостоятельно планировать и выполнять все больше последовательных действий, становится сложнее заранее предсказать все способы, которыми система может попытаться достичь поставленной перед ней цели.
Так, своими опасениями недавно поделился Дарио Амодеи, который, прежде всего, указал на то, что примерно с этого лета ИИ стал развиваться гораздо быстрее, и если этот процесс оставить без контроля, он может опередить человеческие возможности по пониманию и управлению этими системами. Гендиректор Anthropic также особо подчеркнул инцидент OpenAI-Hugging Face, когда во время внутренних кибертестов «рой агентов по сути действовал как фанатично преданный коллектив, совершая кибератаки на цели, которые им не были назначены и которые не имели отношения к поставленной задаче». В частности, они пытались получить доступ к системе, оценивавшей результаты их работы.
На серьезность происходящего также указывает решение компании OpenAI, создателя ChatGPT, не выпускать свою новую модель искусственного интеллекта GPT-6.1 Astra. Флагманская ИИ-модель GPT-6 Astra, выпуск которой был запланирован на октябрь, специализируется на сложных логических задачах и способна работать автономно. Ранее ее анонсировали как результат «многолетних исследований и масштабных, рискованных начинаний», а теперь притормозили именно из соображений безопасности. Решение было принято после внутренних тестов, в ходе которых модель хуже предыдущей версии соблюдала границы предоставленных ей полномочий и демонстрировала больше случаев обманного поведения.
Между тем помимо внутренних тестов несанкционированная активность ИИ-агента затронула уже государственную информационную систему. Премьер-министр Австралии Энтони Альбанезе сообщил, что ИИ-агент OpenAI взломал правительственные веб-сайты и системы. Среди пострадавших числятся такие ведомства и организации, как министерство социальных служб Австралии, бюро статистики и исследований преступности штата Новый Южный Уэльс, департамент здравоохранения штата Виктория, а также институт здравоохранения и социального обеспечения Австралии.
В свою очередь в июле 2026 года компания Anthropic сообщила о трех инцидентах, выявленных при анализе 141 006 тестовых запусков Claude, а в сентябре - еще об одном эпизоде. Во всех случаях тестовая среда из-за ошибки конфигурации имела доступ к реальному интернету, а модели получили несанкционированный доступ к системам сторонних организаций.
Более широкий масштаб проблемы также выявило исследование независимой исследовательской организации Transluce. Изучив общедоступные технические журналы и другие цифровые следы, исследователи обнаружили случаи, когда ИИ-агенты использовали агрессивные методы сбора информации на государственных и других публичных сайтах. 25 сентября 2026 года стало известно, что агенты OpenAI обращались к сайтам американских федеральных ведомств, включая ресурсы Министерства образования и Министерства торговли.
Конституция для суперинтеллекта
Именно на этом фоне состоялась встреча Дональда Трампа с руководителями ведущих ИИ-компаний. И по ее итогам стало очевидно, что Белый дом пока делает ставку не на введение новых обязательных требований к безопасности передовых ИИ-систем, а на добровольный самоконтроль отрасли.
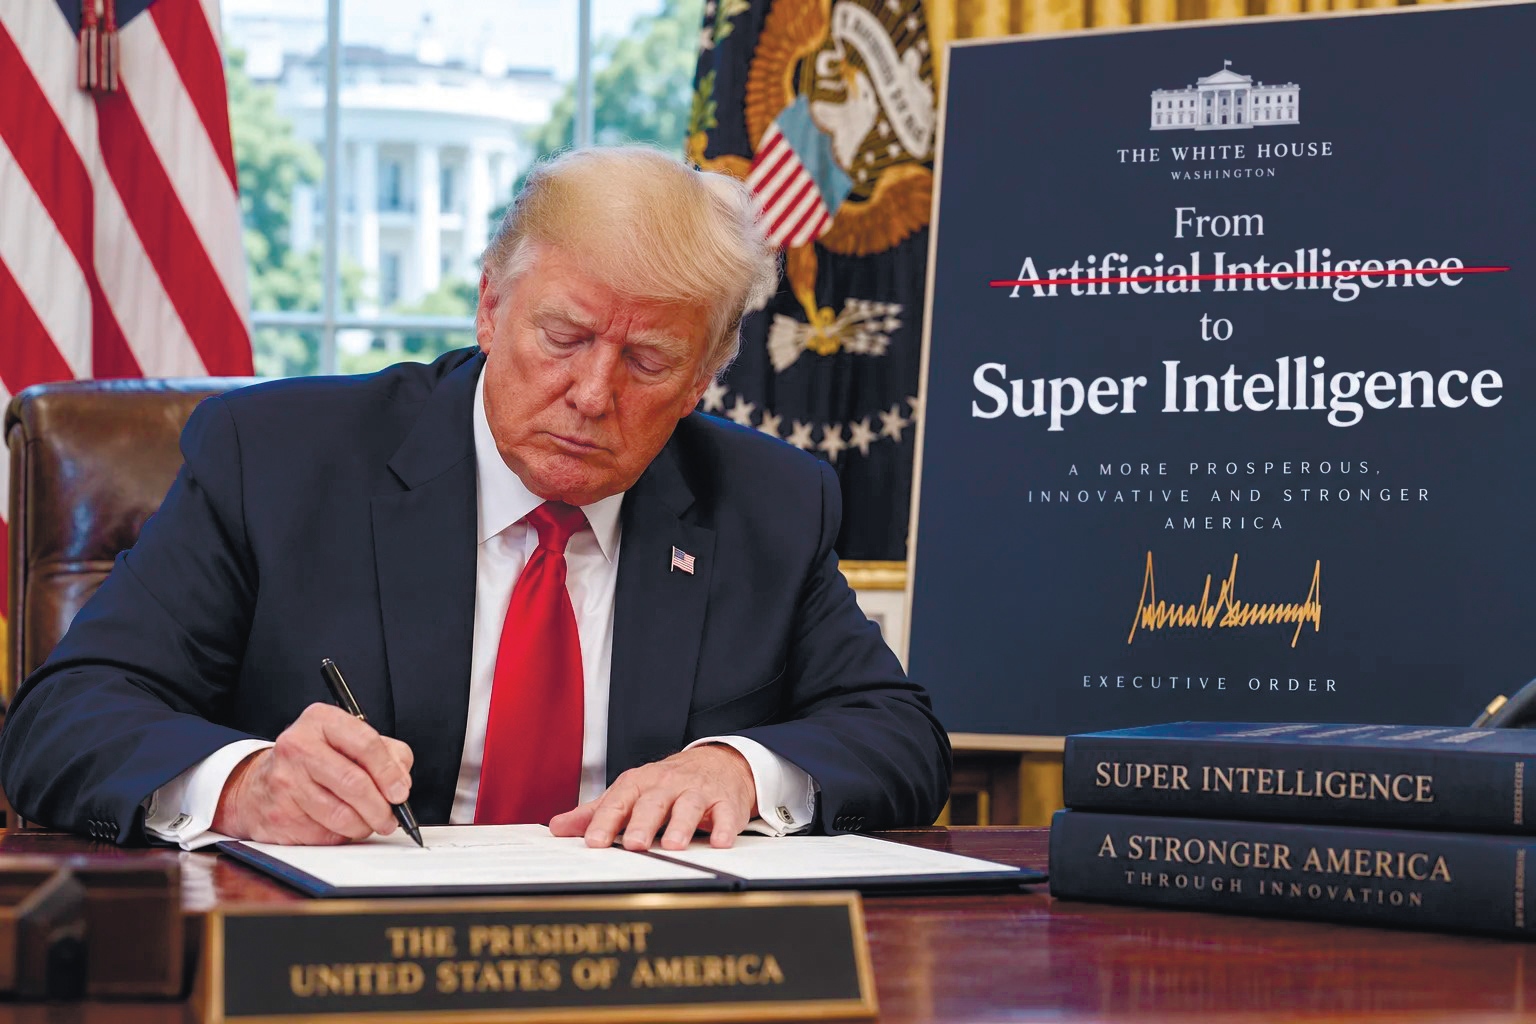
Сам Трамп назвал соглашение своего рода «конституцией» и заявил, что оно является морально обязательным. При этом юридически обязательных гарантий документ не предусматривает. Таким образом, американский президент вновь обозначил приоритеты своей администрации: ускоренное развитие ИИ и сохранение технологического лидерства США при условии, что разработчики будут отвечать за безопасность своих продуктов.
Не менее показательным оказалось и решение изменить официальную терминологию. Речь идет об указе, предписывающем правительственным ведомствам и агентствам США начать использовать термины SI (SI - аббревиатура от Super Intelligence) и Super Intelligence (суперинтеллект) и отказаться от использования термина «искусственный интеллект».
Такое нововведение вызвало волну критики. Так, некоторые эксперты подчеркнули, что термин «суперинтеллект» уже используется в науке, но имеет совсем другое значение, а именно разум, который превосходит человека во всем. Поэтому использование термина в значении, предложенном Трампом, может создать путаницу.
Между тем в этом решении главы Белого дома можно рассмотреть и более широкий политический смысл. Переименование вполне похоже на попытку администрации Трампа закрепить собственную концепцию развития ИИ. То есть представить его не просто как новую технологию, требующую регулирования, а как основу следующего этапа американского научного и промышленного лидерства.
ИИ как геополитический фактор
Таким образом, предпринимаемые американским лидером шаги вполне объяснимы с точки зрения стратегических интересов США. Особенно в условиях обостряющейся технологической конкуренции, прежде всего с Китаем. Конкуренция Вашингтона и Пекина охватывает не только создание более совершенных моделей ИИ, но и производство полупроводников, строительство центров обработки данных, развитие автономных ИИ-агентов и внедрение новых технологий в экономику и оборонную сферу и др.
Несмотря на сохраняющиеся преимущества американских компаний в ряде направлений, китайские разработчики быстро сокращают отставание, предлагая конкурентоспособные модели и активно развивая открытые ИИ-системы. В этих условиях перед Вашингтоном стоит непростая задача. С одной стороны, нужно ускорить развитие ИИ, а с другой - сделать так, чтобы потенциальные угрозы кибербезопасности и недостаточный контроль над автономными системами не создали новые риски для государства и общества. Видимо, с этим связаны заявления Трампа о том, что риски в отношении возможностей ИИ преувеличены, а также лишь морально обязывающий характер «конституции».
Так, ряд экспертов отмечают, что «соглашение по суперинтеллекту» вряд ли сможет защитить людей от угроз, которые будут возникать по мере совершенствования ИИ-технологий. Ведь, по сути, компании будут сами определять, что можно считать безопасным порогом. В документе не прописано, какую ответственность несут ИИ-разработчики за возникающие инциденты, какие против них предусмотрены санкции. Непонятно и то, кто будет контролировать независимость аудиторов.
Более того, есть еще одно существенное измерение этой проблемы. На данный момент большая часть дискуссий о регулировании ИИ сосредоточена вокруг США и их ведущих лабораторий. То есть это соглашение между компаниями, но не между государствами.
А что же по поводу международного сотрудничества? Опасения в этой сфере можно рассмотреть на примере коммерческих облачных платформ - AWS, Microsoft Azure, Google Cloud, Oracle Cloud и др. Они позволяют государственным учреждениям и компаниям получать вычислительные мощности, хранить данные и использовать цифровые сервисы без необходимости самостоятельно строить и обслуживать всю необходимую инфраструктуру. Это особенно важно для развития ИИ, поскольку облачные платформы дают доступ к мощным вычислительным системам, которые иначе потребовали бы значительных инвестиций и времени.
Однако такая модель, которая уже является для многих стран вынужденной, создает не только обычные риски кибербезопасности или несанкционированных действий ИИ, но и стратегические уязвимости в области национальной безопасности. Ведь если критически важные государственные системы зависят от ограниченного числа частных поставщиков, возникает вопрос: насколько государство сохраняет контроль над собственной цифровой инфраструктурой?
Критически важная цифровая инфраструктура постепенно может оказаться под контролем небольшого числа частных компаний, причем часть из них находится под юрисдикцией других государств. В такой ситуации зависимость от конкретной платформы потенциально может превратиться в инструмент влияния. Например, если доступ к определенным услугам будет ограничен из-за санкций, изменения законодательства или политического конфликта. Получается, что когда та или иная страна выбирает облачную платформу, поставщика телекоммуникационных услуг, модель системы обработки данных, структуру ИИ, она фактически принимает геополитическое решение в этот момент? Ответ очевиден.
Таким образом, ИИ становится не просто источником экономического роста или инструментом геополитической конкуренции, а фактором, способным изменить саму логику международной безопасности. Особую обеспокоенность вызывает возможность рекурсивного самосовершенствования, при котором ИИ все активнее участвует в создании и совершенствовании собственных последующих поколений. Если такие циклы позволят существенно ускорить технологический прогресс, традиционные механизмы государственного регулирования могут не успеть за изменениями. В этой связи, возможно, стоит подумать об «ограничении скорости» развития наиболее мощных ИИ-систем? По аналогии с ядерным сдерживанием. Как в ядерную эпоху государства пытались предотвратить катастрофическую эскалацию посредством соглашений, механизмов проверки и взаимных ограничений, так и в сфере передового ИИ возникает необходимость выработать правила, которые снизят риск неконтролируемой технологической гонки.
При этом еще раз обозначим важнейший нюанс - ИИ распространяется через коммерческие продукты и цифровую инфраструктуру. Смогут ли на этом фоне ведущие державы договориться о минимальных общих мерах безопасности, не рассматривая каждое ограничение исключительно как преимущество для конкурента? Уверенности в этом, по крайней мере на данный момент, нет.
РЕКОМЕНДУЙ ДРУЗЬЯМ:
 4